社内システムを公開したくないから出社回帰? BCPで後悔しないためのネットワーク設計
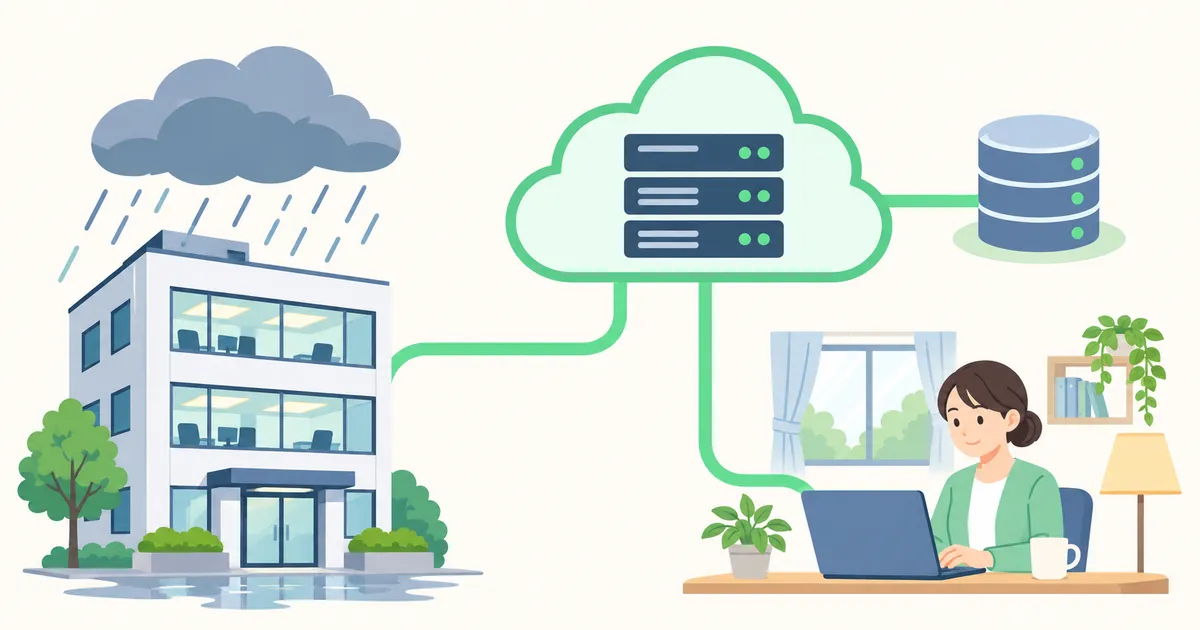
社内システムの公開を抑えながら、安全なリモートアクセスを平常時から使える状態にしておくと、災害時にも業務を続ける選択肢が広がります。重要業務の棚卸しから始め、社外での業務検証、バックアップからの復旧、独立した緊急管理経路の訓練へ段階的に進めます。
リモートワークには、セキュリティ上の課題があります。
空港や駅、カフェなどのフリーWi-Fiには、偽アクセスポイントや通信妨害などのリスクがあります。また、社外から社内システムを利用するためにVPNサーバーや業務システムをインターネットへ公開すると、不正アクセスへの対策も必要になります。
しかし、だからといって「それなら出社して仕事をすればいい」と考えるのは、本末転倒ではないでしょうか。
社内システムの不要なインターネット公開はやめるべきです。しかし、そのためにリモートワークまでやめるべきではありません。
今は出社だけで問題なく業務を続けられていても、その前提がいつまでも続くとは限らないからです。
ハザードマップだけでは見えないBCPの課題
2019年9月の台風15号(令和元年房総半島台風)では、千葉県を中心に大規模な停電が発生しました。
防災科学技術研究所の調査によると、千葉県を含む1都8県で計約93万軒が停電し、復旧が難しかった一部地域を除いても復旧に約2週間を要しました。停電は通信や水道にも影響しました。
こうした災害では、自社のオフィスが直接被災していなくても、事業に影響が及びます。
例えば、
- オフィスは無事でも、交通機関が止まって従業員が出社できない
- 従業員の自宅が停電し、通常の勤務体制を維持できない
- 通信設備が被災し、業務システムへアクセスできない
- 復旧担当者が現地に向かえず、障害対応が遅れる
といった状況が考えられます。
ハザードマップは災害リスクを把握するための重要な資料ですが、すべてのインフラ障害や事業への影響を予測できるものではありません。
自社の建物が安全であることと、従業員が出社して業務を継続できることは、別の問題なのです。
非常時に備え、平常時からリモートワークを整える
BCP(事業継続計画)は、災害や障害が発生した場合でも、重要な業務を継続・復旧できるように準備しておくためのものです。
そのための有効な手段の一つが、場所に依存しない働き方です。
リモートワークには、社外からの接続経路、端末の管理、認証、アクセス権限、業務システムの利用方法など、事前に整備しておくべきことがあります。
こうした環境を平常時から準備しておけば、災害が発生して担当者が出社できない場合でも、遠隔から対応できる可能性が広がります。
また、日常的にリモートワークを利用していれば、接続できないシステムや運用上の問題にも事前に気づけます。
リモートワークを日常的に利用できる状態にしておくことは、BCPの実践的な訓練にもなるのです。
BCP対策は5つのフェーズで段階的に進める
すべてのシステムをクラウドへ移行したり、複数拠点を同時に整備したりするには、相応の費用と時間が必要です。
そこで、既存の環境を活かしながら、次の5つのフェーズで改善を進める方法を考えてみましょう。
| フェーズ | 目的 |
|---|---|
| Phase 1 | 重要業務とネットワークを把握する |
| Phase 2 | 安全なリモートアクセスを整備する |
| Phase 3 | 実際のリモートワークで検証する |
| Phase 4 | ネットワーク拡張とシステム復旧を整備する |
| Phase 5 | 独立した緊急復旧手段とBCP訓練を用意する |
Phase 1:重要業務とネットワークの棚卸し
まず、業務に必要な情報資産とネットワーク構成を把握します。
どのサーバーが何の業務に使われているのか。社外から利用できるシステムは何か。インターネットへ公開しているポートはあるか。
さらに、業務ごとに目標復旧時間(RTO)と、どの時点までデータを戻せればよいかを示す目標復旧時点(RPO)を確認します。
すべてのシステムを同じ水準で保護する必要はありません。重要度を把握することで、限られた予算と人員を優先度の高い対策に集中できます。
最初の目標は、今あるシステムをすべて変更することではなく、何を優先して守るべきかを明確にすることです。
Phase 2:Outbound型のリモートアクセスを整える
次に、社外から安全に業務システムを利用できる環境を整えます。
従来型のVPNでは、社内ルーターでポート転送を設定し、VPNサーバーをインターネットから到達できる状態にする構成があります。
適切な運用によってリスクを低減することはできますが、公開された入口の脆弱性管理やアクセス制御が必要です。
一方、社内側から外向きにVPN接続を確立する方法なら、社内側のInbound公開を前提にせず、リモートアクセス環境を構築できます。
HomeGrid VPNは、このOutbound型のHub & Spoke構成を採用しています。
社内側とリモート端末がそれぞれCloud Hubへ接続し、Hubを経由して必要な社内ネットワークへアクセスします。
社内側でIPv4のポート転送やIPv6のInbound許可を前提とせず、LAN ACLによる端末ごとの宛先LANへのアクセス制御も利用できます。
もちろん、端末の認証、OS更新、利用者の権限管理などは引き続き必要です。
まずは一部の部署や重要な業務システムから導入し、不要な公開入口を段階的に減らしていく方法でも構いません。
Phase 3:実際のリモートワークで検証する
リモートアクセス環境を整えたら、実際にオフィス以外の場所から業務を行ってみましょう。
自宅、出張先、ホテルなど、異なるネットワーク環境で試すことが重要です。
業務システムに接続できても、実際にはファイル共有が利用できなかったり、特定のアプリケーションが動作しなかったりする場合があります。
また、フリーWi-Fiなどの不安定な回線では、VPNの接続状態や回線の切り替え時の動作も確認しておきたいところです。
重要なのは、VPNへ接続できることではなく、社外から必要な業務を完了できることです。
最初から全社員で試す必要はありません。少人数で検証し、課題を改善しながら対象を広げていきます。
Phase 4:ネットワーク拡張とシステム復旧を整備する
安全なリモートワーク環境が整ったら、次はオフィスや業務サーバーが停止した場合に備えます。
ここでは、ネットワークの拡張と、システムの復旧を分けて考えることが重要です。
Site Linkで社内ネットワークを段階的に拡張する
例えば、本社に業務サーバーを集約している場合、本社の停電や通信障害によって社外からも利用できなくなる可能性があります。
そこで、業務システムの一部を別拠点やクラウドへ配置することを検討します。
HomeGrid VPNのSite Linkでは、拠点LANやクラウドVPC内に対応するLinuxゲートウェイを配置し、既存のネットワークをVPNへ取り込めます。代替拠点から使う際は、経路とアクセス権限を事前に確認します。
最初からすべてをクラウドへ移行する必要はありません。
例えば、既存の業務システムを利用しながら、新たなシステムはクラウドへ配置する。重要なデータの複製先を別の環境に用意するといった改善を進められます。
ただし、ネットワークを接続するだけでシステムが冗長化されるわけではありません。アプリケーションの稼働先、データの複製や復元、DNSなどの接続先の切り替えは、別途設計する必要があります。
IaCを活用して低コストで復旧する
BCP対策として、クラウド環境のすべてを丸ごとバックアップし、長期間保存する方法もあります。
しかし、サーバー台数や保存世代が増えるほど、ストレージ費用や管理負担も増加します。
そこで検討したいのが、IaC(Infrastructure as Code)とデータバックアップを組み合わせる方法です。
IaCとは、サーバーやネットワークなどの構成をコードとして定義し、再構築できるようにする技術です。
例えばAWSなら、次のような構成が考えられます。
| サービス | 再構築・復旧方法 |
|---|---|
| EC2 | Terraformで作成し、cloud-initでOS設定やアプリを導入 |
| Lambda | Terraformで環境を作成し、コードを再デプロイ |
| ECS / Fargate | Terraformで環境を再作成し、コンテナを再デプロイ |
| DynamoDB | バックアップからデータを復元し、IaCで周辺設定を再構成 |
| RDS / Aurora | DBバックアップから復元し、IaCで周辺環境を再構成 |
| VPC / Security Group | Terraformで再作成 |
例えばEC2の場合、OSを含むディスク全体を保存する代わりに、Terraformで新しいEC2を作成し、cloud-initで必要なソフトウェアを導入します。
その後、保存しておいた業務データを復元すれば、業務に必要な環境を再構築できます。
このように、再作成できる環境はコードとして保存し、失ってはいけないデータだけをバックアップすることで、保管容量と費用を抑えられる可能性があります。
ただし、再構築には時間が必要です。また、アプリケーションのバージョン、TerraformのState、暗号化鍵、認証情報なども適切に保護しなければなりません。
すべてのサービスがIaCだけで復元できるわけでもありません。データや設定の復元方法はサービスごとに確認する必要があります。
重要なシステムはスナップショットや冗長構成と組み合わせ、停止が許容されるシステムはIaCによる再構築を利用するなど、業務の重要度に応じた使い分けが現実的です。
バックアップは自動化し、必要に応じてオフライン保管する
バックアップを継続するためには、運用負担を減らすことも重要です。
例えば、日常のデータバックアップを自動化し、S3 Object LockやAWS BackupのLogically air-gapped vaultなど、保存済みデータの変更・削除を制限できる仕組みを利用する方法があります。
これらは物理的なオフラインバックアップではありませんが、通常の管理操作や不正な削除からバックアップを保護する手段になります。
さらに、必要に応じて保存済みバックアップの一部を暗号化した外付けストレージへコピーし、ネットワークから切り離して保管する方法も考えられます。
物理オフライン保管の頻度は、許容できるデータ損失量に応じて決めます。古いコピーはクラウド上の最新バックアップの代わりにはならず、最後の復旧手段として位置付けます。
日常的なバックアップは自動化し、人間が行う作業は必要最小限にする。
継続できる運用を設計することも、BCP対策の重要な要素です。
Phase 5:独立した緊急管理経路を用意して訓練する
安全なリモートアクセス環境を構築できても、BCP対策はそれで終わりではありません。
HomeGrid VPNを含め、どのようなネットワークサービスにも障害が発生する可能性があります。
そのため、重要な業務システムについては、VPNサービスが利用できなくなった場合の復旧手段も検討しておくことが重要です。
ただし、そのために廃止した公開VPNサーバーや踏み台サーバーを復活させる必要はありません。
例えば、AWS Systems Manager(SSM)を利用すれば、対応するEC2やオンプレミスサーバーへ公開Inboundポートなしで管理アクセスできます。
管理対象は事前にSSMへ登録し、SSM AgentがVPNに依存しない経路でAWSのエンドポイントに到達できるようにします。管理者側も通常のVPNや障害時に止まり得る認証基盤に依存せず、AWSへ認証できることを確認します。
緊急時だけ必要な管理権限を有効にする
ただし、SSMを利用できる管理者が、すべてのサーバーを自由に操作できる構成にしてしまうと、新たなセキュリティ上の集中点が生まれます。
そこで、緊急時だけ必要な権限を有効にするBreak-glass方式を検討します。
例えば、
- 緊急時の管理対象を必要最小限のサーバーに限定する
- 平常時は通常の管理者にSSMの操作権限を付与しない
- 緊急アクセスに独立した認証とMFAを利用する
- 必要に応じて別の管理者による承認を要求する
- 復旧作業後は一時的な権限を失効させ、操作履歴を確認する
といった方法です。
SSM Agent自体は稼働させておき、操作権限を制限する方が、緊急時に遠隔から接続できなくなる事態を避けられます。
また、最初からすべてのサーバーへの対話型アクセスを許可する必要はありません。例えば、任意のコマンドを渡せる汎用ドキュメントや対話シェルの権限を付けず、状態確認やサービス再起動に用途を絞った承認済みのRun Commandドキュメントと必要な対象だけをIAMで許可します。
なお、SSMはAWSへの接続が必要なため、拠点そのものが停電した場合や、インターネット回線が停止した場合には利用できないことがあります。
通常の業務アクセスと、非常時の復旧手段を分離しておくことが重要です。
代替手段も実際に使えることを確認する
BCPでは、代替手段を用意しただけでは十分ではありません。
例えば、HomeGrid VPNを利用できない状態を想定して、SSMで必要な復旧作業ができるか確認する。
また、Terraformやバックアップデータを使い、隔離した検証環境に重要なシステムを復元します。実際に業務を再開できるまでの時間と、復元できたデータの時点を記録し、RTO・RPOと照らし合わせます。
その際には、復旧に必要なソースコード、設定、暗号化鍵、認証情報などが、元の環境に依存せず利用できることも確認します。
すべての業務を即座に復旧する必要はありません。
まずは管理者が重要なシステムを復旧できること、次に最低限の業務を再開できることを目標にしてもよいでしょう。
今ある環境から段階的に備える
ここまで紹介した対策を、一度にすべて実施する必要はありません。
まずは現在のネットワーク構成を把握し、不要な公開入口を減らす。
次に、安全なリモートワーク環境を整備し、実際の業務で検証する。
その後、Site Linkによるネットワーク拡張、IaCを利用した復旧の自動化、重要データのバックアップ、独立した緊急管理経路へと、必要に応じて対策を広げていきます。
ただし、重要なデータの保護や緊急連絡体制など、優先度の高いものはフェーズの順番にかかわらず早期に整備すべきです。
できるところから段階的に改善を進めていくことが、セキュリティとBCPを両立した働き方の実現に向けた第一歩です。
大切なのは、最初から完璧な環境を作ることではなく、非常時にも事業を継続できる選択肢を少しずつ増やしていくことです。
セキュリティと働き方の自由を両立する
出社を中心とした働き方が、すべて悪いわけではありません。
対面での作業が必要な業務もあれば、社内設備を利用しなければできない仕事もあります。
しかし、社内システムをインターネットへ公開するリスクを解決するために、リモートワークという選択肢そのものをなくす必要はありません。
むしろ、将来の災害や社会インフラの障害に備えるなら、場所に依存せず業務を続けられる環境を、今のうちに整えておくべきです。
今は出社だけで困っていなくても、いつか「あのときリモートワーク環境を維持しておけばよかった」と後悔することがあるかもしれません。
社内システムの不要なインターネット公開はやめる。しかし、リモートワークはやめない。
そして、特定の拠点やサービスが停止しても、重要な業務を継続・復旧できる環境を段階的に整えていく。
それが、セキュリティとBCPを両立させるための現実的な取り組みではないでしょうか。