ブログ
お知らせとコラム。
 コラム
総務省がサイバー対策の義務化を検討。小さな会社も「対岸の火事」では済まない理由
通信事業者へのサイバー対策義務化は検討段階。小さな会社の公開RDP踏み台VMの更新と責任分担、VPN経由のVPC管理、開発・本番のアクセス分離、事業所の停止に備えるBCPを考えます。
 コラム
Macから自宅のNASにアクセスするには? 外出先から安全につなぐ方法
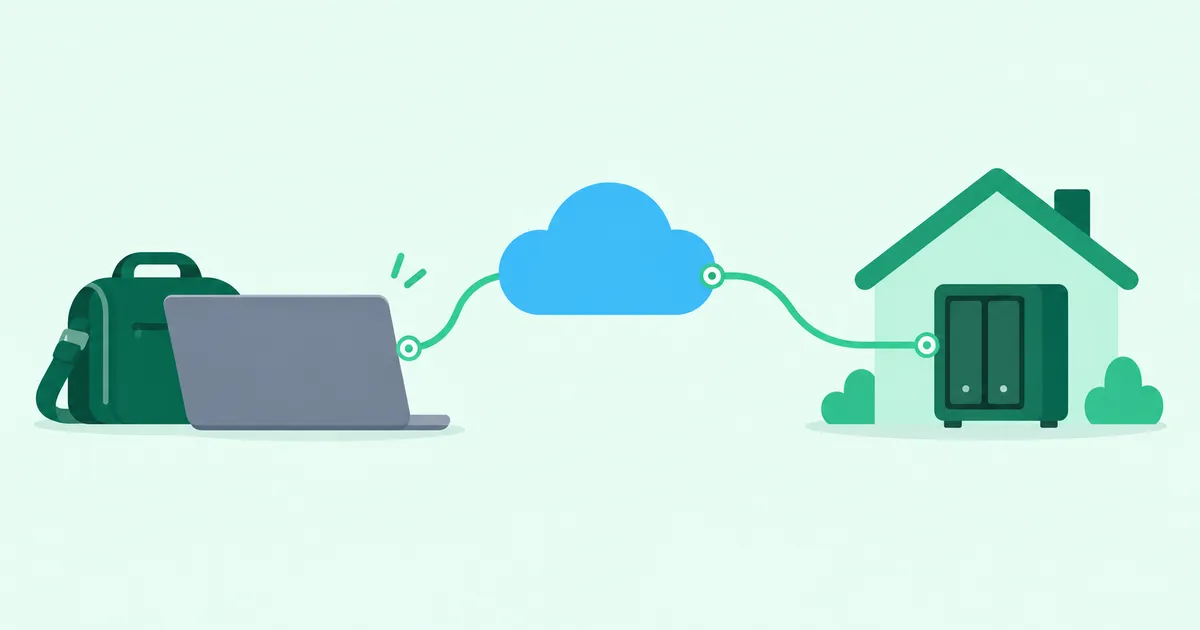
MacのFinderからVPN経由で自宅NASへ接続する方法。SMB 3、Command+K、HomeGrid VPNのLAN ACL許可、接続できない場合の切り分けを解説します。
 コラム
自宅のOllamaを外出先から使う方法|OpenClawとVPNでポート開放なしのAIエージェント環境を構築
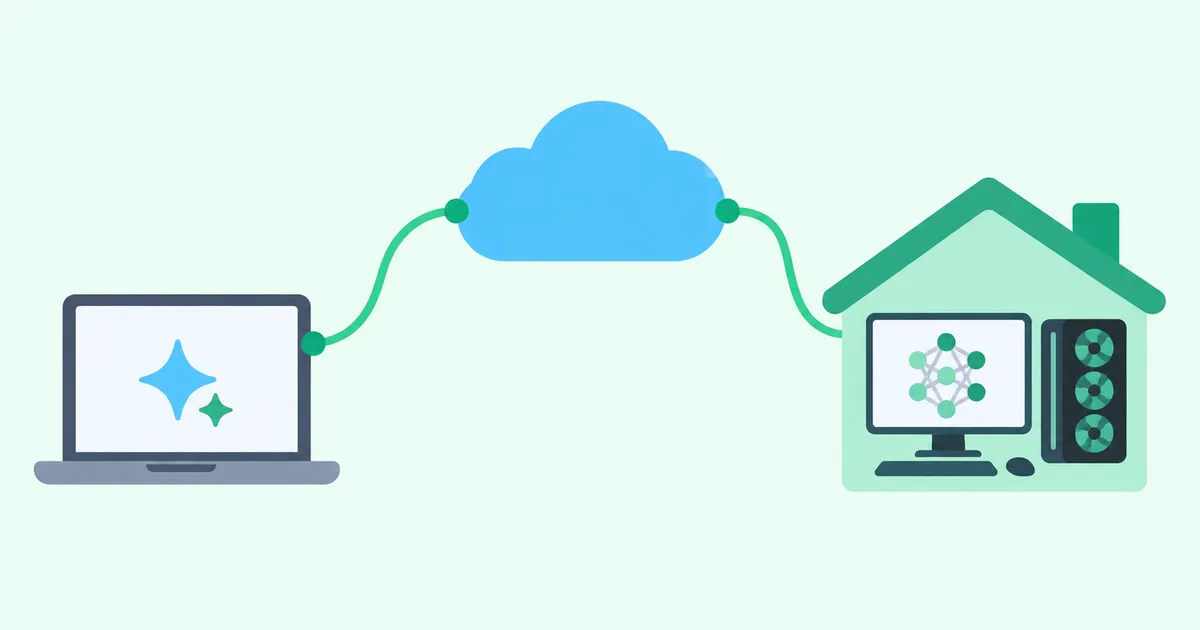
自宅のOllamaをInternetへ公開せず、VPN経由で外出先のOpenClawから使う構成と手順。待受アドレス、自宅 Grid の LAN へのアクセス許可、ネイティブAPI設定、接続の切り分けを解説します。
 コラム
SSH・RDP・NASを公開しない。WireGuardでAttack Surfaceを減らし、クラウドと社内ネットワークを守る設計
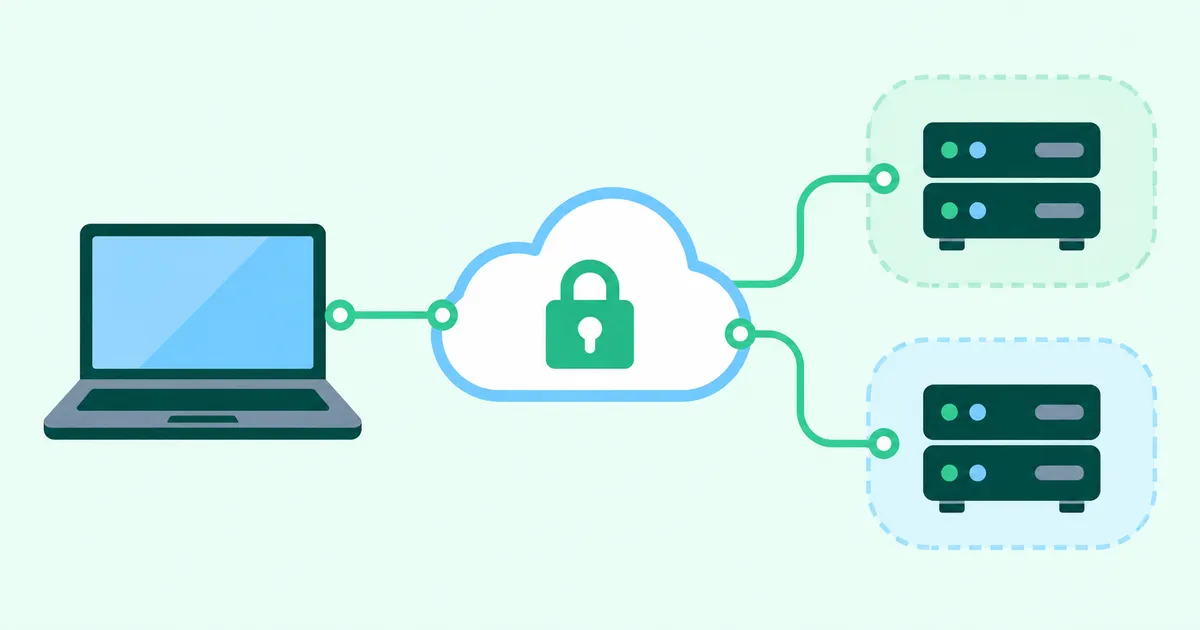
SSH・RDP・NASへの直接公開を閉じ、WireGuardへ入口を集約する設計。Outbound型Hub & Spoke、VPCと物理LANの分離、Subnet単位ACLの限界と残余リスクを整理します。
 コラム
自宅と事務所のLANをつなぐには? HomeGrid VPNの追加手順とメッシュVPNとの違い
HomeGrid VPNは、LAN内のLinux端末でワンライナーを実行してLANを追加し、LAN ACLでアクセス範囲を設定できます。Spoke枠の条件、メッシュVPNとの設定作業の違い、出口選択を図解します。
 コラム
今さらリモートワーク? まずは数人のチームから、働く環境を見直してみませんか
数人のチームから、オフィスに依存する仕事環境を見直す方法を6点の図で解説。作業PCは手元に残し、Office VPN、RDP、Cloud VPC、拠点併用とBCPの条件を整理します。
 コラム
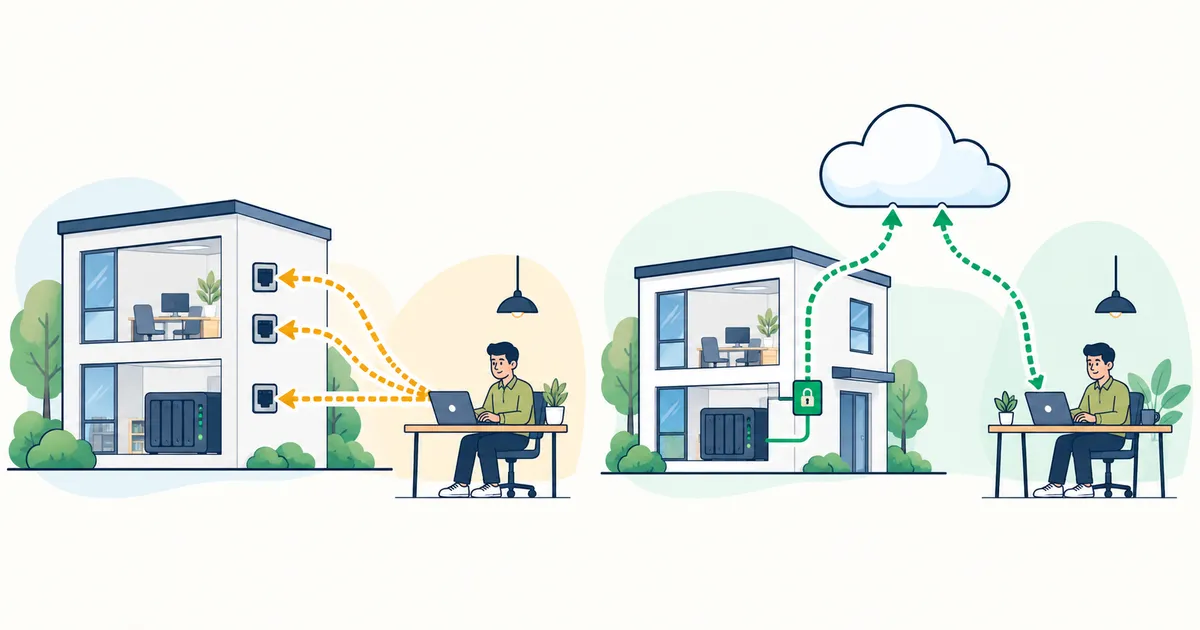
情報漏洩対策、何から始める?SOHO・小規模事業者でもできる「公開入口」の減らし方
専任担当者がいないSOHO・小規模事業者でも、公開入口とアクセス権の見直しから始められます。HomeGrid VPNによる入口の集約、LAN ACLでの許可、作業後の接続権限削除を整理します。
 コラム
自宅VPNが外からつながらないとき、ポート開放の前に考えたい「家庭用IP」の話
Direct型の自宅VPNは構築できますが、自宅のPublic IPを接続先にする設計には公開範囲とプライバシーの検討が必要です。家庭用IPの利用事例と、Home側からOutbound接続する別の構成を解説します。
 コラム
AI がコードを書く時代でも、「誰でも作れる」わけではない
AI が実装する時代に必要なのは、巧みなプロンプトではありません。目的を共有し、根拠をもって決定し、システム全体をレビューして品質を継続的に検証する方法を考えます。
 コラム
CAT5e のケーブルを自作した私たちは、AI 時代に何を学ぶのか
LAN ケーブルの自作から自宅 VPN まで、技術者は何を自分で作り、何を基盤として使うべきか。AI 時代に変わるインフラエンジニアの学びと価値を考えます。
 コラム
Docker Desktop で WireGuard を動かすと MTU が大きくなりすぎる —— 実測と直し方
Mac の Docker Desktop では、WireGuard の MTU が 65455 になりました。設定の [Interface] に MTU = 1420 を明示すると修正できます。
 コラム
IP ブラックリストの先にある IP Reputation —— 接続先は IP をどう評価するか
IP アドレスはブラックリストだけでなく、国、ASN、回線種別、VPN・プロキシ判定、最近の不正利用、リスク値などの材料から評価されます。その仕組みと限界を解説します。
 コラム
同じ日本 IP でも違う?Residential IP と Data Center IP の仕組み
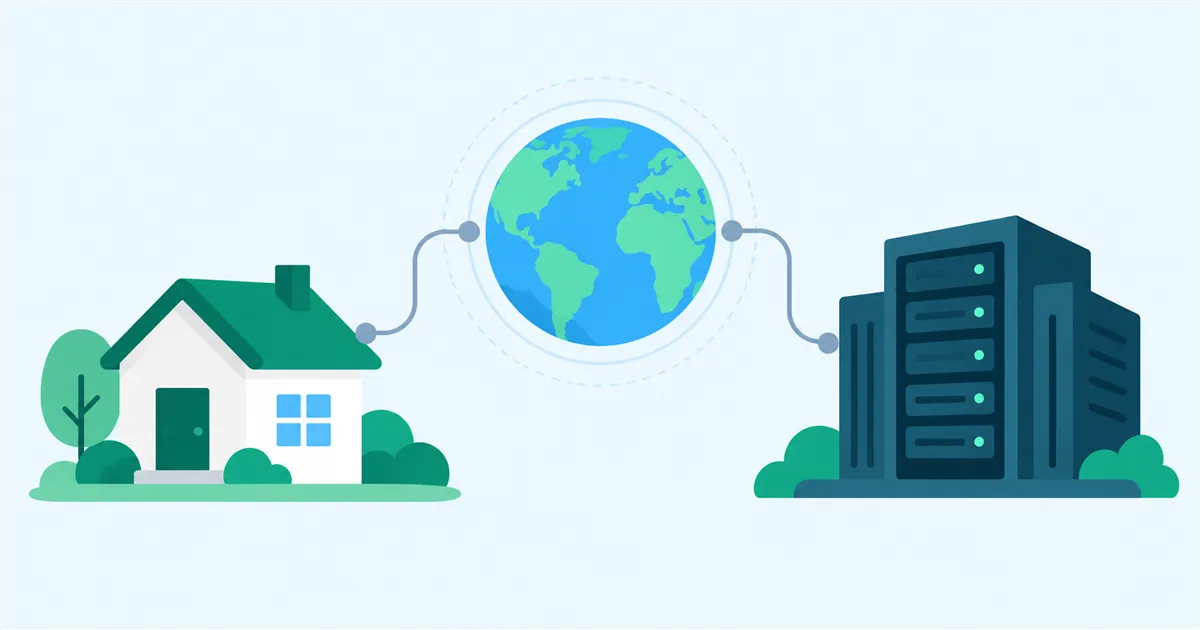
同じ国の IP アドレスでも、接続先から異なるネットワークとして見えることがあります。家庭用 IP とデータセンター IP の違いを、ASN・分類情報・共有 IPv4 などから解説します。
 コラム
HomeGrid VPN とは?自宅回線を VPN の出口にする仕組み
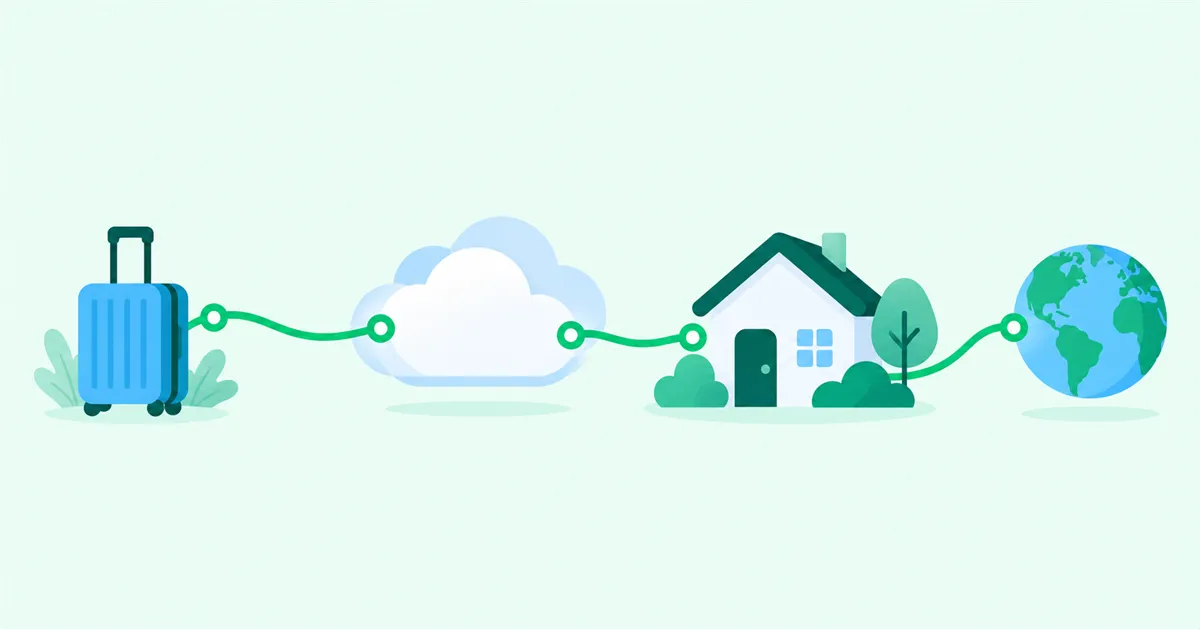
HomeGrid VPN は、外出先の IPv4 通信を Cloud Hub 経由で自宅の Grid へ運び、自宅回線からインターネットへ送り出します。出口の役割と、ポート開放を前提にしない仕組みを解説します。